TVL 156조 시대 DeFi 보안 패러다임,
코드가 아닌 구조를 보라
DeFi 접근제어 취약점 탐지의 패러다임 전환: IR 기반 지능형 정적 분석
코드 레벨의 패턴 매칭은 이제 한계에 도달했다. 프로토콜 구조와 권한 흐름의 의미론적 분석이 새로운 표준으로 떠오르고 있다.
1. 서론: 왜 “코드는 맞는데” 시스템은 털리는가?
DeFi 생태계의 TVL(Total Value Locked)은 2025년 5월 기준 약 156조 원을 상회하고 있다. 그러나 시장의 팽창과 비례하여 공격 표면도 기하급수적으로 넓어지고 있다. 2025년 상반기에만 ByBit(약 2조 원), Coinbase(약 5,600억 원), Cetus(약 3,000억 원) 등 대형 사고가 속출했으며, 이들의 공통점은 명확하다.
개별 함수의 코드에는 문법적 오류가 없었다. 문제는 프로토콜 전체의 권한 흐름(authorization flow)과 상태 변화 경로(state transition path)에서 발생한 구조적·논리적 취약점이었다.
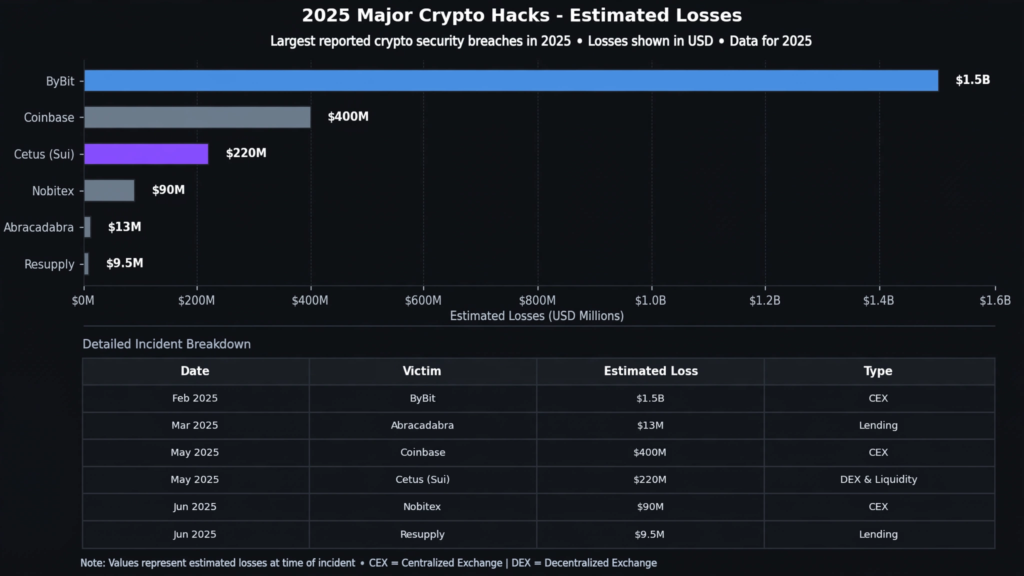
Table 1. 2025년 주요 DeFi 해킹 사고
이러한 공격들은 단순한 재진입(reentrancy)이나 정수 오버플로우가 아닌, 권한 전이 과정 조작, 호출 순서 교란, 오라클 가격 피드 악용, 프록시 업그레이드 남용 등의 복합적 패턴을 보인다. 기존 정적 분석 도구(Slither, Securify 등)가 코드 단위의 syntax-level 취약점 탐지에는 강력하지만, 이러한 protocol-level 논리 결함을 포착하는 데는 근본적인 한계가 있다.
2. 대출 프로토콜의 구조적 특성과 공격 표면
본 논문은 DeFiLlama 기준 TVL 상위 5개 대출(lending) 프로토콜(Aave V3, Compound Comet, SparkLend, Maple, Fluid)을 분석 대상으로 삼았다. 이들의 공통 구조는 다음과 같이 6개 계층으로 추상화된다.
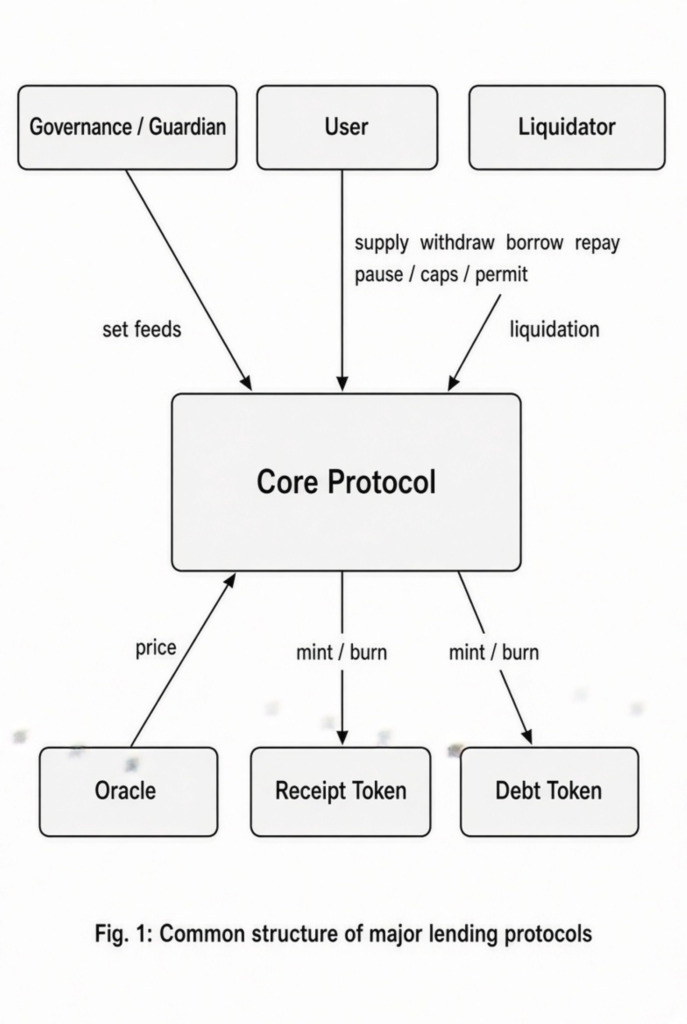
2.1 구조적 취약점의 4가지 공격 벡터
위 6계층 구조를 분석한 결과, 보안 사고와 연관될 가능성이 높은 지점은 다음과 같이 도출되었다.
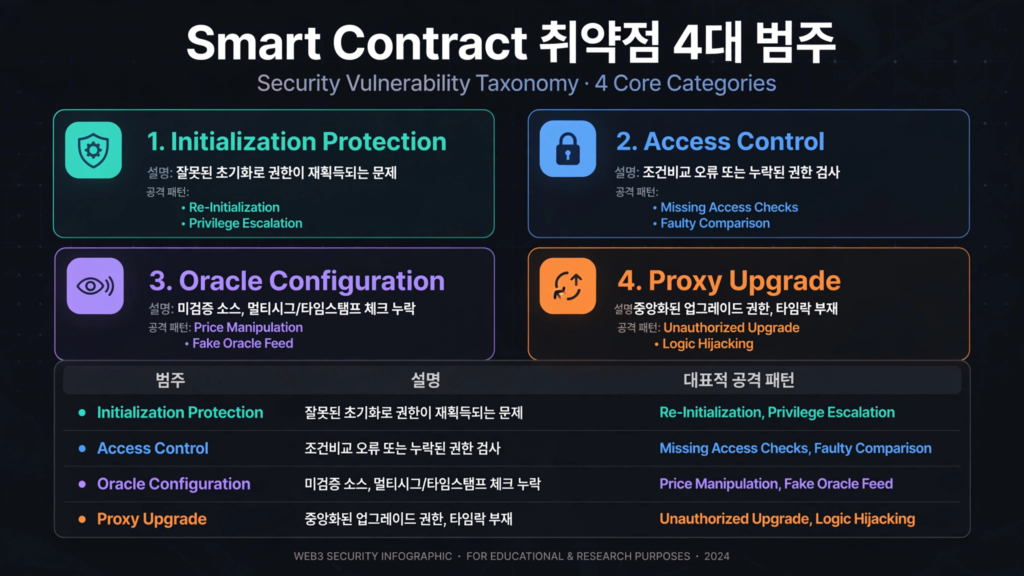
Table 3. DeFi 프로토콜 보안 검증 범주
특히 Access Control 범주는 단순히
onlyOwner modifier의 유무만으로 판단할 수 없다. Aave V3는 외부 ACL Manager 기반의 세분화된 RBAC를 적용하는 반면, Compound Comet은 내부 상태변수를 직접 비교하는 단순한 방식을 사용한다. 이러한 프로토콜별 상이한 권한 설계를 일률적인 규칙으로 평가하는 것은 불가능에 가깝다.3. 제안 프레임워크: 4단계 지능형 정적 분석
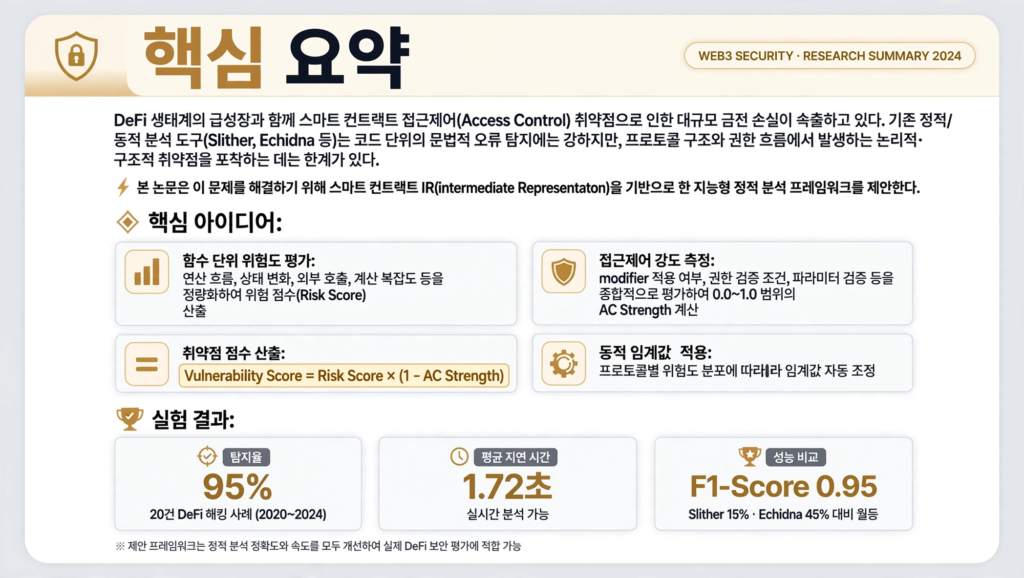
본 연구가 제안하는 프레임워크는 Solidity 소스코드를 Slither IR(Intermediate Representation)으로 변환하여 분석한다. IR을 사용함으로써 컴파일러 최적화나 문법적 설탕(syntactic sugar)을 제거하고, 함수의 제어 흐름과 데이터 흐름을 정규화된 형태로 추출할 수 있다.
3.1 시스템 아키텍처
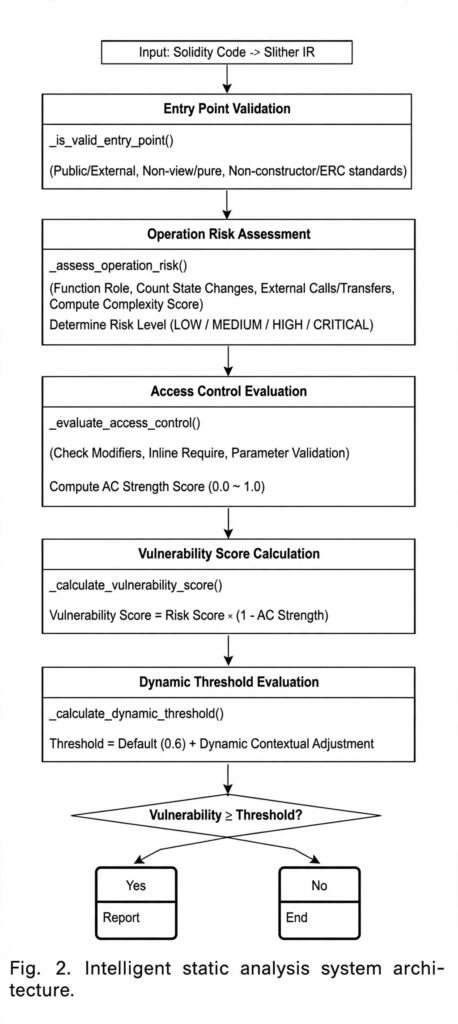
3.2 핵심 알고리즘 상세
Step 1. Entry Point Validation
공격 표면이 될 수 있는
public/external 함수를 필터링한다. 단순 getter, event emitter, 표준 ERC20 인터페이스 구현 함수 등은 필터링하여 위양성(false positive) 비율을 최소화한다.Step 2. Operation Risk Assessment
IR를 분석하여 다음 위험 요소를 정량화한다.
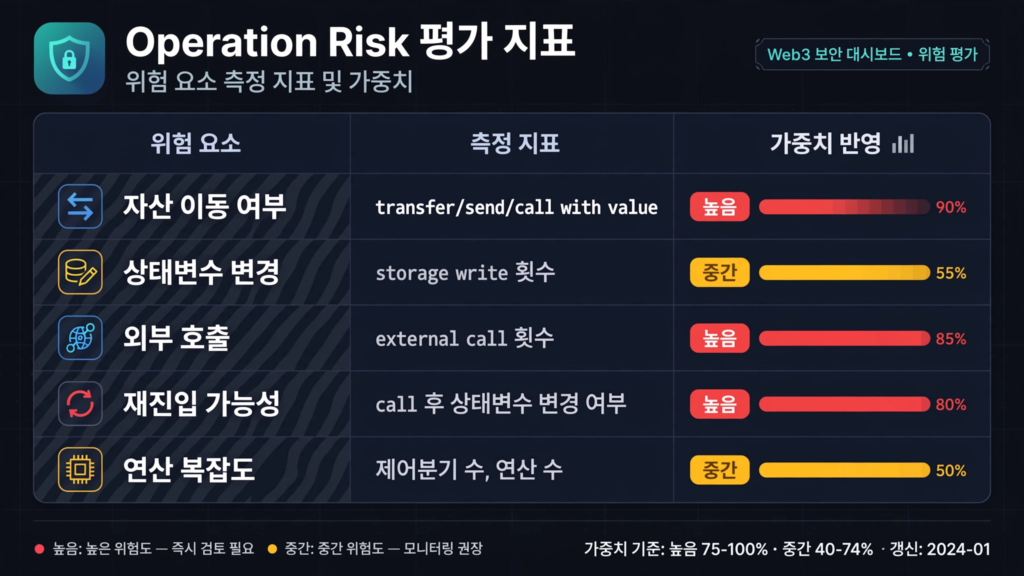
동일한 함수 그룹 내에서 상대적으로 비정상적인 연산 구조를 가진 함수는 더 높은 Risk Score를 부여받는다.
Step 3. Access Control Evaluation
modifier 적용 여부,
require 조건 내 msg.sender 비교, 파라미터 검증 등을 종합적으로 평가하여 0.0 ~ 1.0 범위의 AC Strength를 산출한다.Step 4. Dynamic Threshold Evaluation
프로토콜 전체 함수의 점수 분포를 분석하여 임계값을 동적으로 산정한다. 초기값 0.6은 실제 사고 사례 기반으로 설정되었으며, 프로토콜의 코드베이스 규모와 위험도 분포에 따라 자동 보정된다.
Vulnerability Score = Risk Score × (1 − AC Strength)
4. 성능 평가: 기존 도구와의 정량적 비교
4.1 실험 설정
-
대상: 2020~2024년 주요 DeFi 해킹 사례 20건
-
비교 도구: Slither(정적), Echidna(동적/퍼징)
-
평가 지표: Precision, Recall, F1-Score, 평균 탐지 지연 시간
4.2 정량적 결과
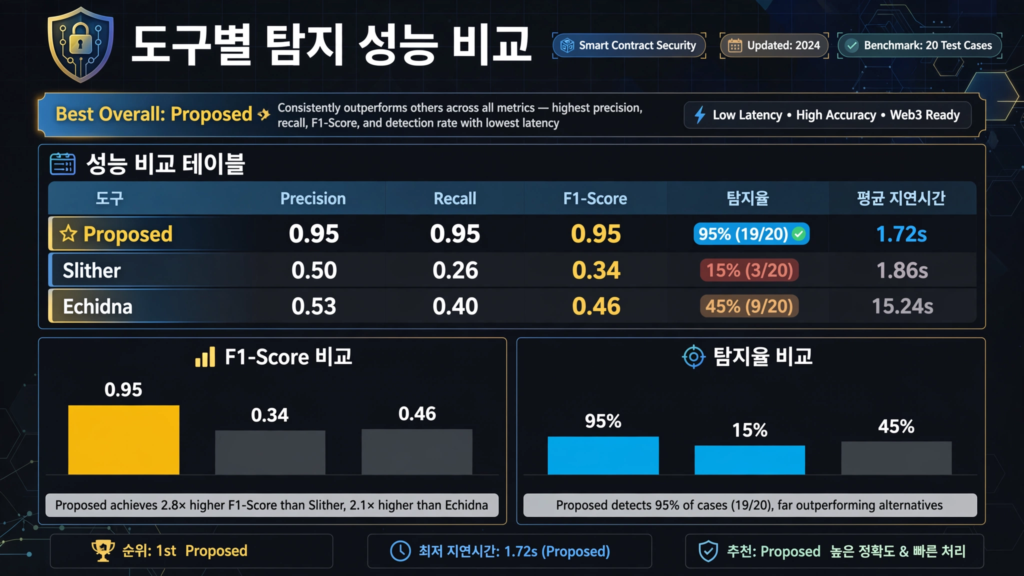
Table 4. 접근제어 취약점 탐지 성능 비교
4.3 시각적 비교
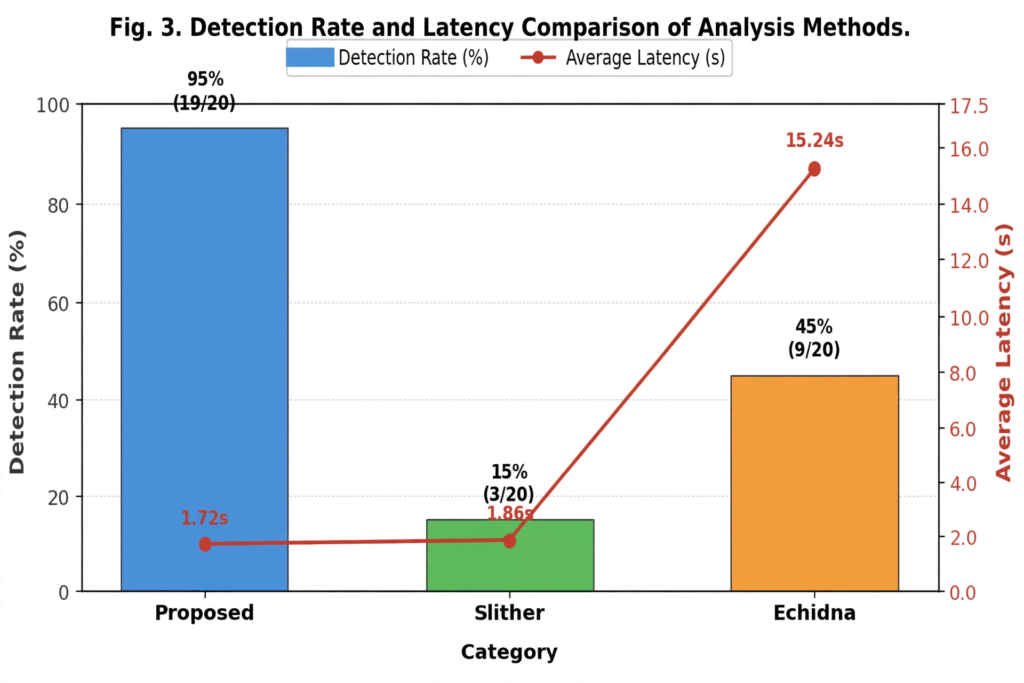
Fig 3. 탐지율 및 지연시간 비교
4.4 결과 해석
Slither는 단순 정적 패턴 분석에 기초하여 탐지 범위가 제한적이었다. 복합적인 구조적 취약점(예: 권한 전이 경로의 논리적 결함, 조건부 호출 순서 교란)은 대부분 식별하지 못했다.
Echidna는 퍼징 기반으로 Slither보다 높은 45% 탐지율을 보였으나, 경로 폭발(path explosion) 문제로 인해 실제 실행 경로를 포착하지 못하는 한계가 명확했다. 또한 평균 15.24초의 지연 시간은 CI/CD 파이프라인 내 실시간 검증에 부적합하다.
제안 방법은 IR 기반 구조적·논리적 단서를 통합적으로 활용하여 다양한 유형의 접근제어 취약점을 신속하게 식별할 수 있었다. 특히 Slither가 놓친 구조적 취약점과 Echidna가 실행 경로를 포착하지 못한 복잡한 권한 흐름 결함을 모두 포괄적으로 탐지했다.
5. 기술적 차별성: 왜 이 프레임워크가 작동하는가?
5.1 Semantics-based Quantification
기존 규칙 기반 접근은 “함수명에
set/update가 포함되면 위험”과 같은 하드코딩된 패턴에 의존한다. 본 프레임워크는 IR 기반 제어 흐름 그래프(CFG)와 상태 변화 시퀀스를 추출하여, 함수의 의미론적 역할을 자동으로 분류한다. 이를 통해 동일한 함수 구조라도 프로토콜 맥락에 따라 상이한 위험도를 부여할 수 있다.5.2 Risk-Access Bipartite Scoring
단일 지표(예: modifier 유무)에 의존하지 않고, 위험도(Risk)와 접근제어 강도(AC Strength)를 독립적으로 측정 후 결합하는 방식을 채택했다. 이는 보안 오딧(security audit)에서 흔히 발생하는 “modifier는 있지만 조건이 허술하다”는 false negative를 효과적으로 줄여준다.
5.3 Context-aware Thresholding
일률적인 임계값(예: 0.5 이상이면 경고)은 프로토콜별 특성을 무시하여 위양성이나 위음성을 양산한다. 본 연구는 전체 함수 집합의 점수 분포를 통계적으로 분석하여 프로토콜별 최적 임계값을 동적으로 도출한다. 이는 Maple의 Permission Manager처럼 모듈화가 심화된 프로토콜과 Compound처럼 단순한 구조를 가진 프로토콜을 동일한 기준으로 공정하게 평가할 수 있게 한다.
6. 한계 및 향후 방향
본 프레임워크는 정적 분석 기반 구조를 중심으로 설계되어, 복합적인 런타임 상호작용에 기인하는 취약점(예: 플래시론 기반 가격 조작의 다단계 실행)에는 한계가 있다. 향후 연구에서는 다음 방향으로 확장될 것으로 기대된다.
-
하이브리드 검증: 정적 분석으로 후보를 선별한 후, 동적 퍼징으로 실행 가능성을 검증하는 2단계 파이프라인
-
설명 가능한 AI(XAI): 취약점 판정 근거를 자연어로 생성하여 개발자의 수정 가이드로 제공
-
실서비스 로그 통합: 온체인 트랜잭션 로그를 분석하여 임계값의 신뢰성을 런타임 데이터로 보정
7. 결론
DeFi 보안은 이제 “코드에 버그가 없는가”를 넘어 “프로토콜 전체가 안전한가”를 묻는 단계로 진화했다. 본 연구에서 제안된 IR 기반 지능형 정적 분석 프레임워크는 기존 도구의 근본적 한계—코드 단위 패턴 매칭의 시야 제한—을 극복하고, 95%의 탐지율과 1.72초의 지연 시간이라는 실용적인 성능을 입증했다.
스마트 컨트랙트 보안 도구의 새로운 기준은 더 이상 “얼마나 많은 패턴을 알고 있느냐”가 아니라, “프로토콜의 의미론적 구조를 얼마나 깊이 이해하느냐”에 달려 있다.
TL;DR Slither는 15%, Echidna는 45% 탐지했던 DeFi 접근제어 취약점을, IR 기반 의미론적 분석으로 95% 탐지율에 1.72초 만에 잡아낸다.
코드가 아닌 프로토콜 구조를 보는 보안의 새 기준이다.
Reference
Cho, H., Kim, N., & Lee, I. (2025). Design and Evaluation of an Intelligent Static Analysis Framework for Detecting Access-Control Vulnerabilities in DeFi Smart Contracts. Journal of The Korea Institute of Information Security & Cryptology, 35(6), 1601-1609.